
Shadow IT & Shadow AI
Découvrez les outils SaaS et IA utilisés par vos équipes.
Rassemblez les applications détectées, les comptes associés et les permissions observées pour préparer votre revue.
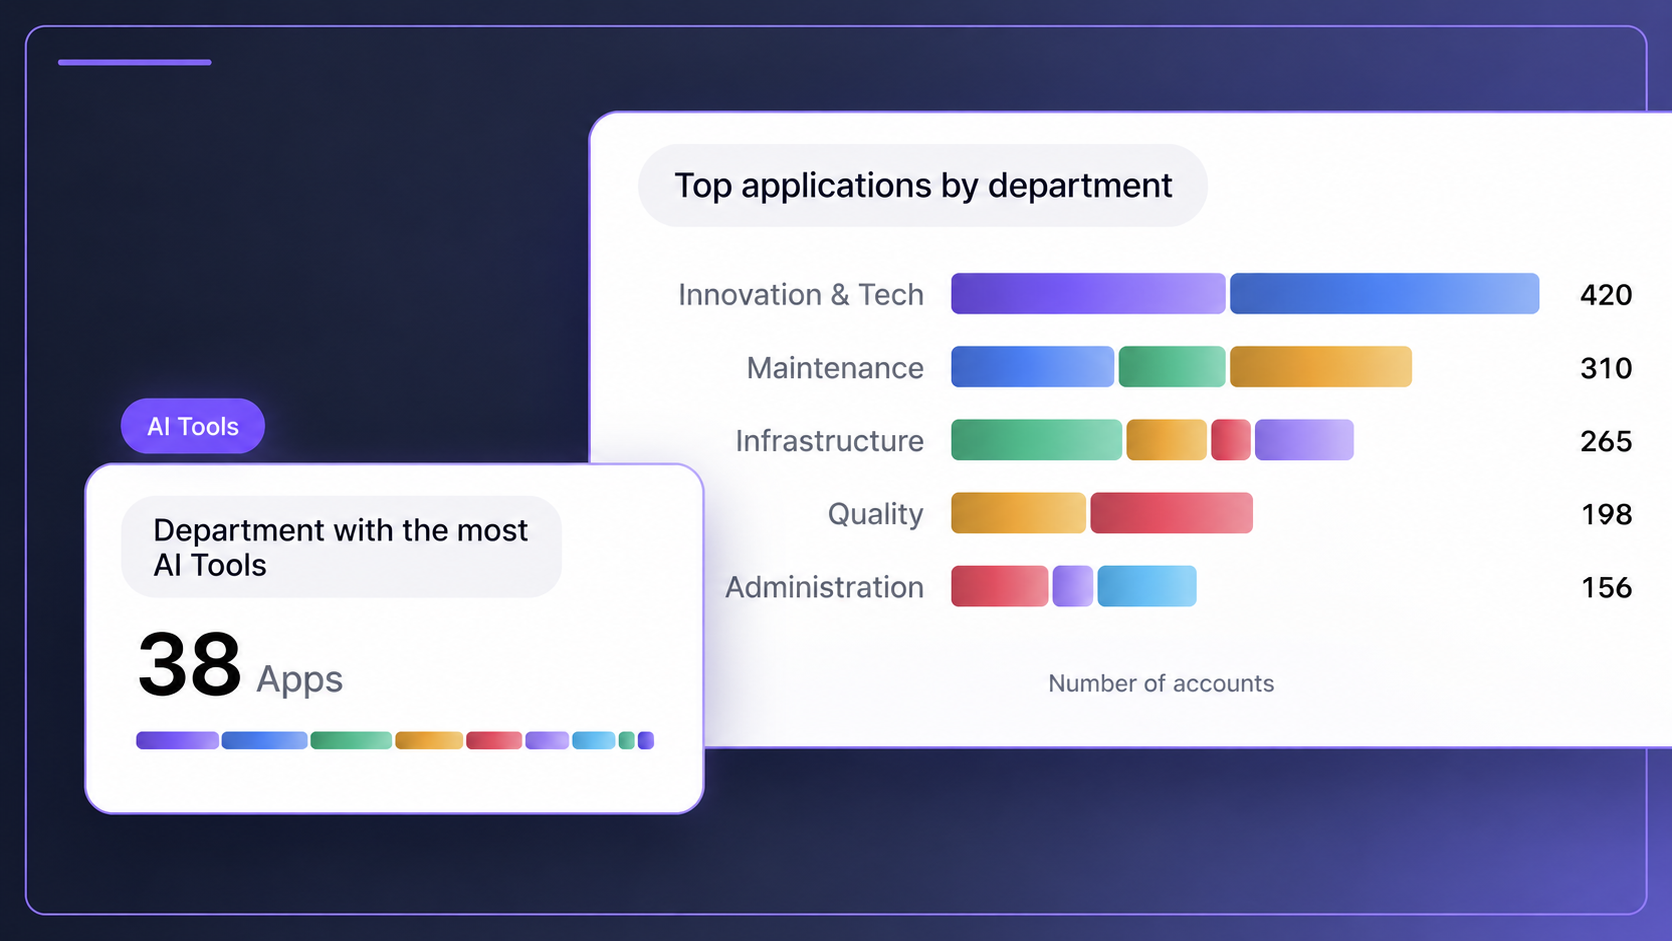
01 / Découverte
Retrouvez les outils présents dans vos équipes.
Parcourez les applications par catégorie ou département, puis examinez leur état d’approbation.
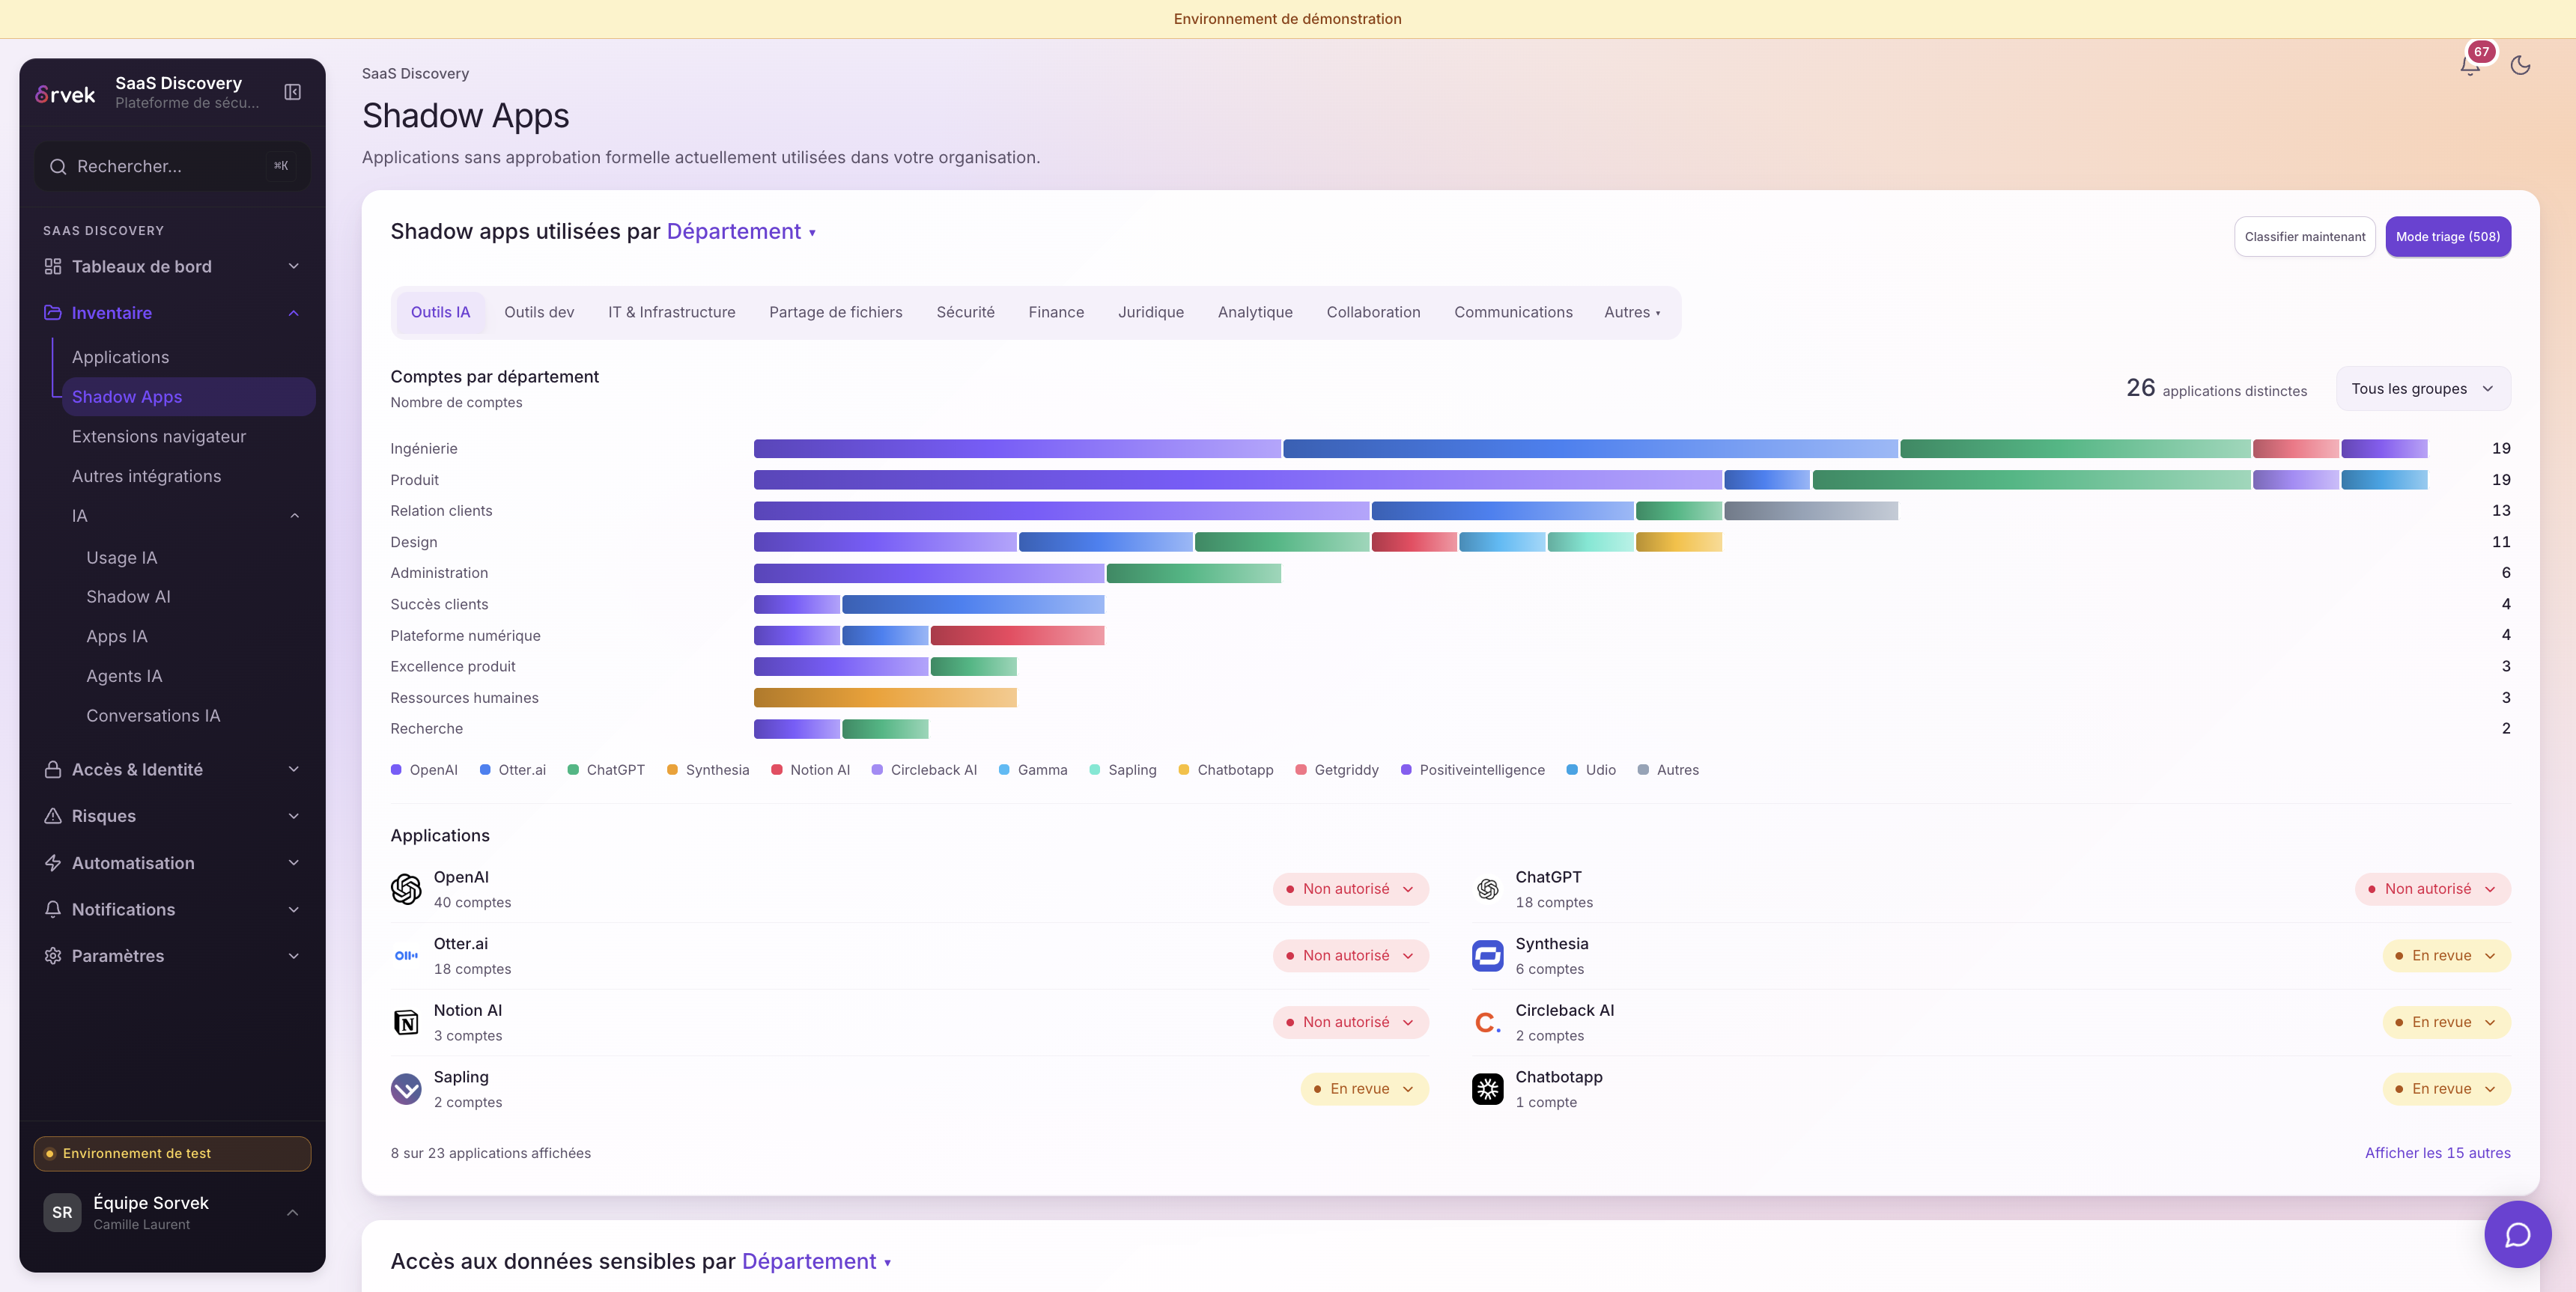
Applications et catégories
Situez un outil dans votre inventaire SaaS et IA.
Équipes concernées
Retrouvez les départements associés aux comptes observés.
État d’approbation
Distinguez les outils approuvés de ceux encore à examiner.
Une application non approuvée n’est pas nécessairement bloquée.
Voir les applications par département
02 / Sources
Comprenez d’où vient chaque signal.
Les environnements connectés alimentent l’inventaire. L’extension complète les observations dans les navigateurs où elle est déployée.
- 01
Environnements et navigateurs équipés
Comptes, signaux disponibles et observations des navigateurs où l’extension est déployée.
- 02
Applications, comptes et permissions
Un contexte commun, avec les sources et leurs limites.
- 03
Revue par votre équipe
Qualifier le besoin, examiner les droits, préparer la suite.
Les informations disponibles dépendent des sources connectées, des autorisations accordées et de la couverture de capture.
Comprendre les connexions03 / Comptes et permissions
Examinez les comptes et les accès associés.
Distinguez les comptes prouvés, les droits assignés et les signaux courriel. Consultez ensuite les consentements OAuth et leur portée.
- Compte prouvé
- Une preuve de compte est disponible.
- Droit assigné
- Une attribution ne prouve pas un usage.
- Signal courriel
- Un indice à vérifier, sans compte confirmé.


Une recommandation affichée n’est pas une révocation exécutée.
04 / Shadow AI
Situez les usages IA observés.
Retrouvez les outils IA, leur évolution et les équipes concernées. Les états de capture précisent ce qui a été observé et les limites de couverture.
Un outil visité, une interaction observée et une capture non prise en charge sont trois situations différentes.
Voir les réponses DLP dans le navigateur
La couverture dépend de l’outil et du déploiement de l’extension.
05 / Suite du travail
Préparez la prochaine action.
Clarifiez un usage, examinez une permission ou préparez une intervention avec votre équipe.
Préparer une intervention et en examiner le périmètre.
Départs et offboardingRetrouver les comptes d’une personne et préparer sa checklist.
Extension et DLPComprendre les réponses disponibles dans le navigateur.
Voyons ce que Sorvek peut rendre visible dans votre environnement.
Voir une démonstration