
Surface d’attaque
Vos services exposés, avec leur contexte.
Rapprochez les applications exposées, les domaines et les services externes des données disponibles sur votre entreprise. Examinez les preuves avant de fixer vos priorités.
Faites glisser le visuel pour lire les détails.
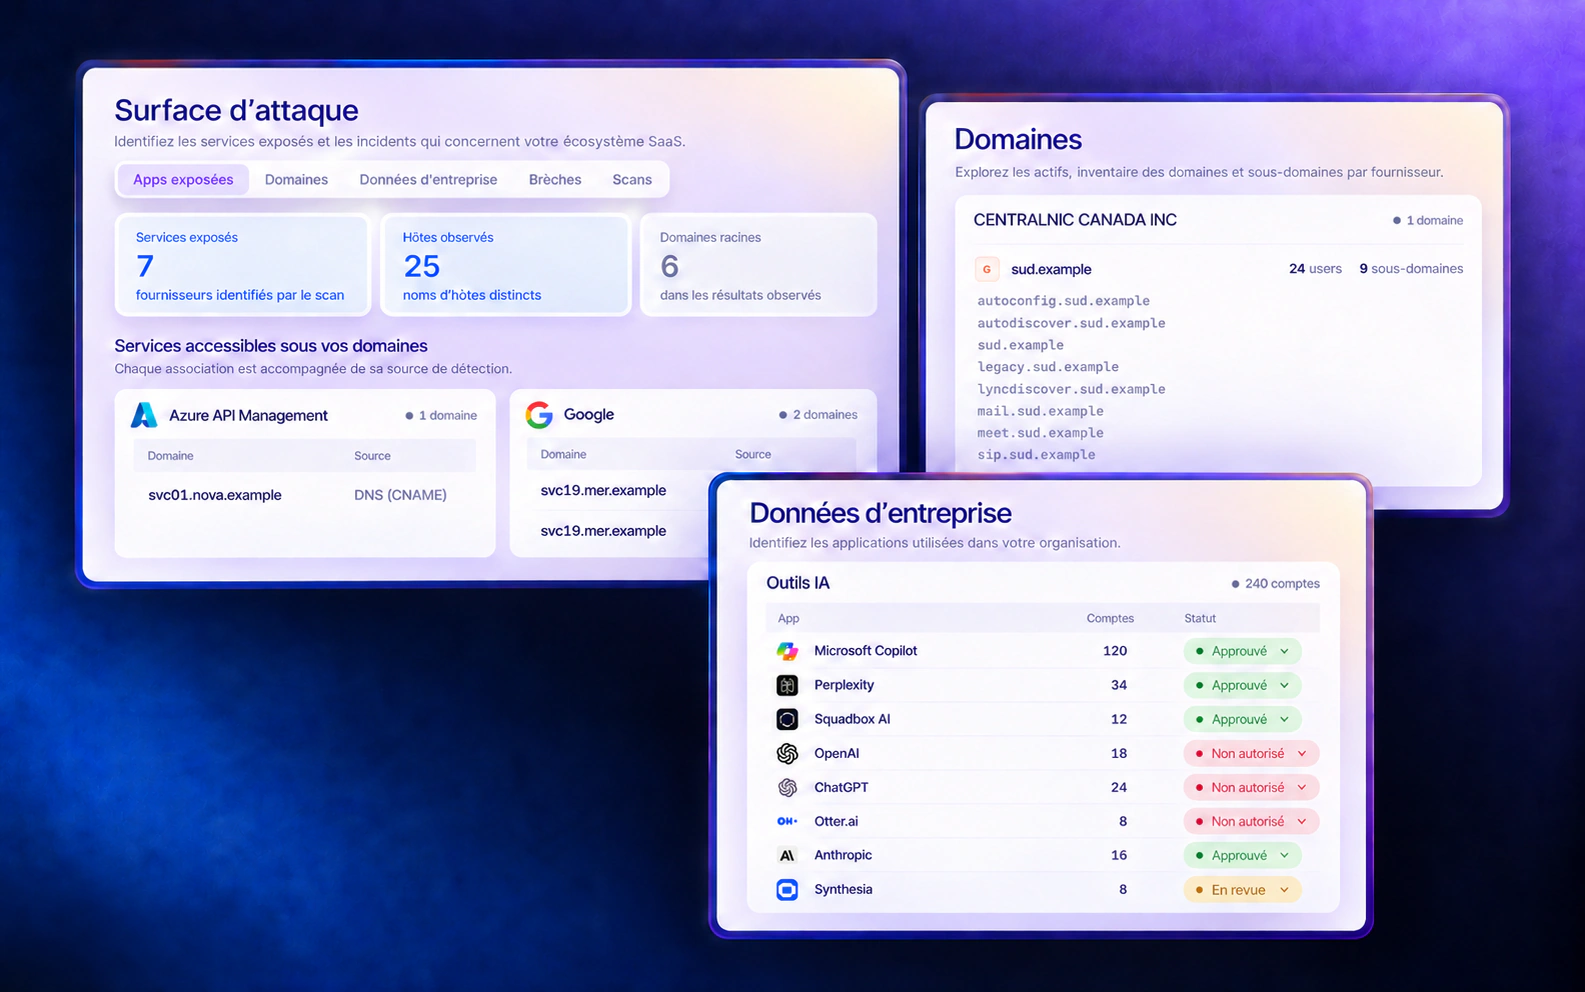
Reliez les observations. Gardez leurs preuves.
Un nom de domaine ou un fournisseur isolé ne suffit pas. La source et le lien avec votre environnement donnent un sens au constat.
- Applications exposées
- Repérez les services accessibles associés aux domaines observés. Un service visible sur Internet n’est pas, à lui seul, une vulnérabilité.
- Domaines et services externes
- Parcourez domaines, sous-domaines et fournisseurs associés. Une observation DNS, comme un CNAME, apporte un indice à vérifier dans son contexte.
- Données d’entreprise
- Rapprochez les applications et les comptes découverts des informations disponibles. Un compte découvert ne prouve pas qu’une connexion récente a été observée.
Du service observé à la bonne priorité.
Commencez par les éléments reliés à votre activité et aux données que votre équipe souhaite protéger.
Confirmer le lien
Vérifiez le domaine, la source et la date d’observation. Confirmez qui gère le service avant de lui attribuer un responsable.
Examiner le contexte
Consultez les informations disponibles sur le fournisseur et les accès associés. Un incident chez un fournisseur ne démontre pas que votre entreprise est touchée.
Préparer une action
Priorisez les vérifications avec votre équipe, puis préparez les interventions adaptées et suivez leur état.
Le périmètre compte
Une vue observée, avec ses limites.
La couverture dépend des domaines examinés, des sources, des scans et de leur date. Elle ne constitue pas un inventaire exhaustif de tous les actifs ni un test complet de leur sécurité.
Une association détectée ou une absence de résultat reste à interpréter. Les preuves disponibles orientent la vérification ; elles ne remplacent pas la confirmation par le responsable du service.