
Sécurité fournisseurs
Évaluez vos fournisseurs avec leurs preuves.
Rassemblez les signaux de sécurité, les documents et le contexte de l’entreprise. Distinguez ce qui est déclaré, détecté ou confirmé avant d’approuver un service.
Faites glisser le visuel pour lire les détails.
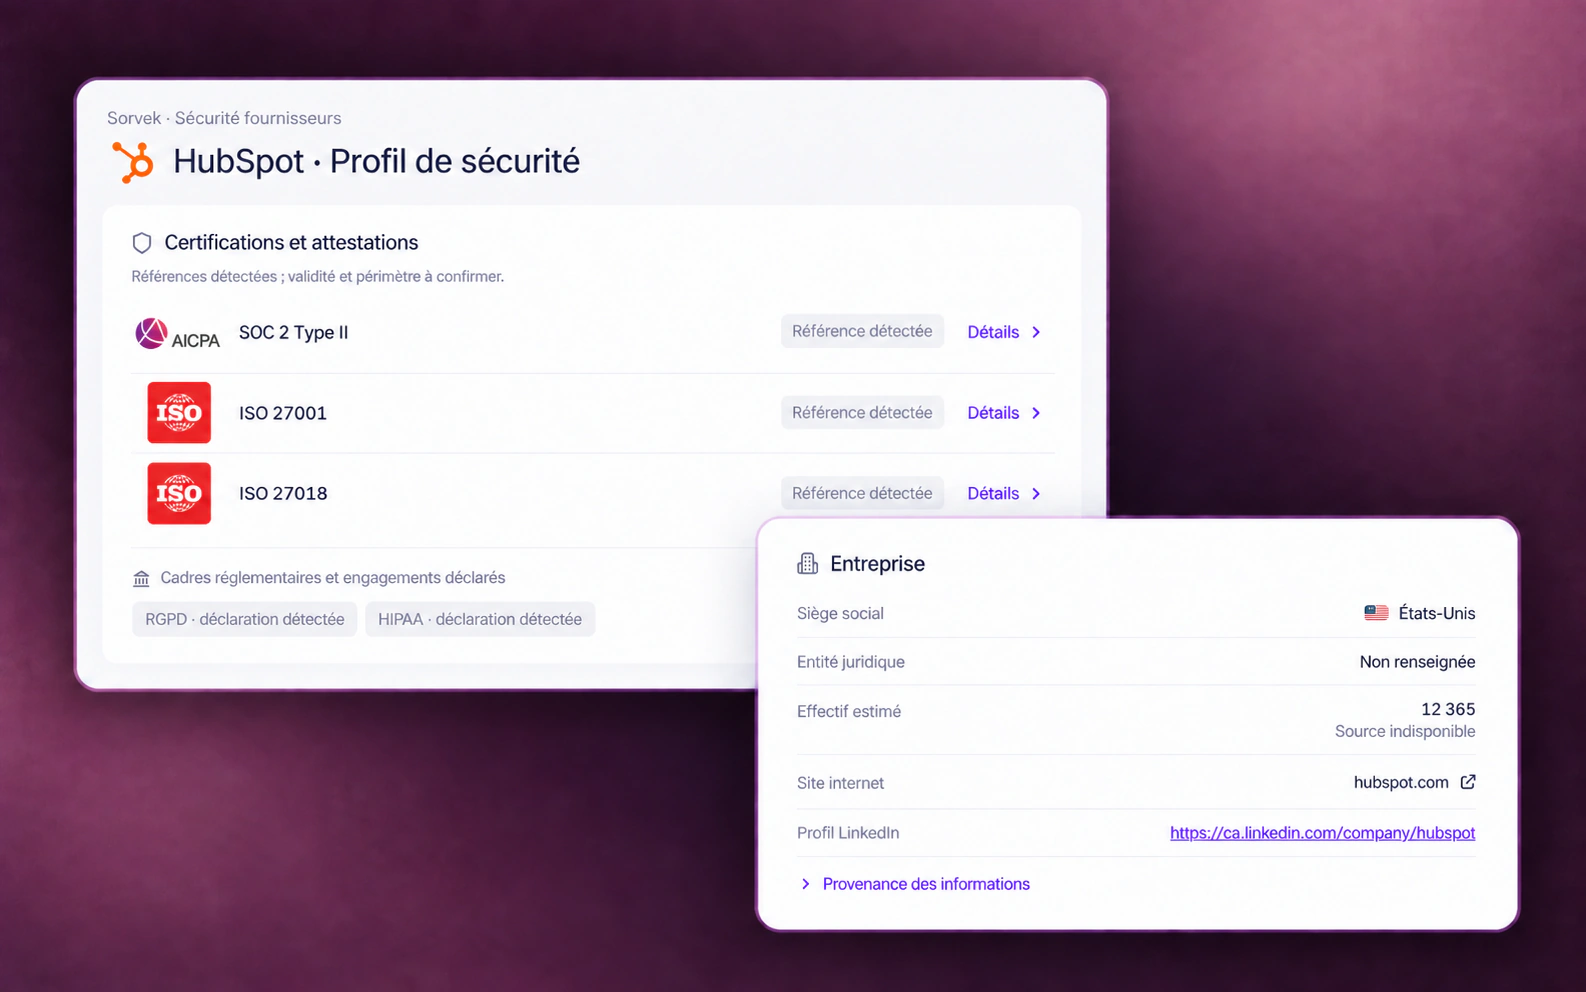
Chaque signal a son niveau de preuve.
Retrouvez la source, la date et le périmètre disponibles. Une donnée manquante doit rester visible dans la décision.
- Certifications et entreprise
- Une référence SOC 2 ou ISO détectée invite à consulter le document, sa validité et les services couverts. Elle ne prouve pas un audit vérifié par Sorvek. Les informations d’entreprise peuvent être estimées ou non renseignées.
- Authentification et documents
- Repérez les méthodes annoncées, comme SSO, MFA ou SCIM, ainsi que les documents disponibles. Une méthode prise en charge par le fournisseur n’est pas nécessairement activée dans vos comptes.
- Services et sous-traitants
- Examinez les dépendances du service et les sous-traitants mentionnés. Distinguez une association probable d’un lien confirmé et vérifiez le rôle de chacun.
- Incidents directs ou indirects
- Situez un incident chez le fournisseur ou dans ses dépendances. Vérifiez les services et périodes concernés avant de conclure à une exposition de votre entreprise.
- Données et outils IA
- Examinez les politiques disponibles sur la conservation, l’utilisation des données et l’entraînement des modèles. Leur application peut dépendre de l’offre, du contrat et des réglages retenus.
Contexte géographique
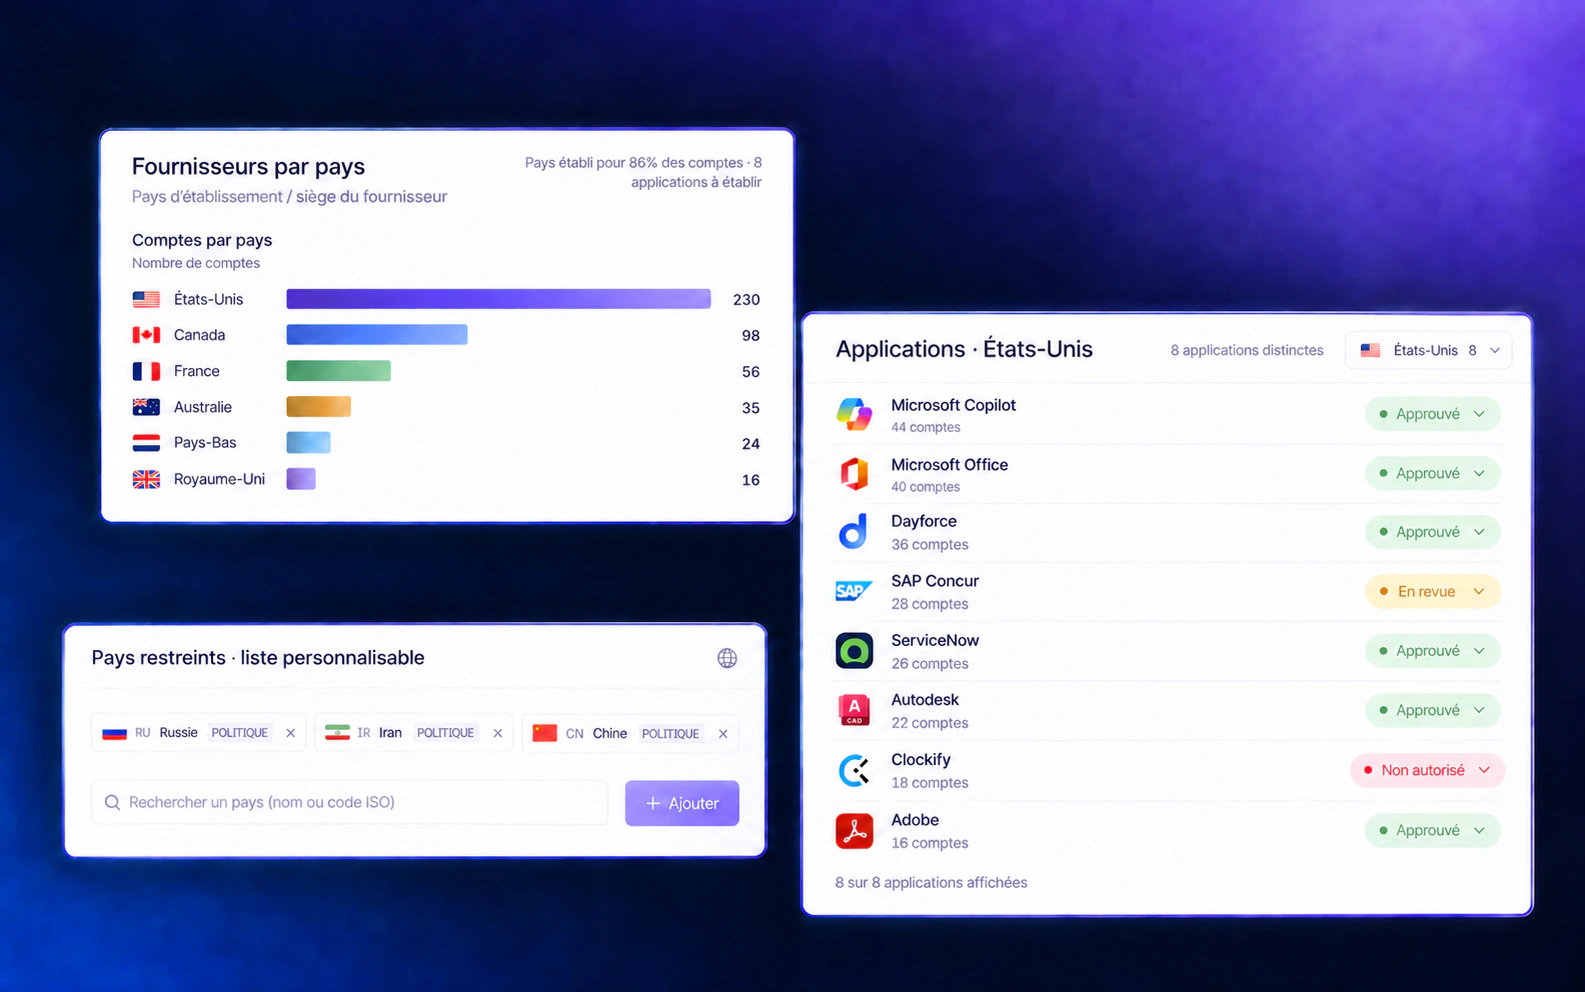
Fournisseurs par pays.
Situez le pays de siège ou d’établissement renseigné pour vos fournisseurs, puis retrouvez les applications et comptes associés.
À propos de ce visuel
Composition de démonstration préparée à partir d’une capture Sorvek. Comptes, répartitions, couverture et états fictifs. Les pays restreints illustrent une politique personnalisable, pas une recommandation. Les logos identifient les applications, sans partenariat. Aucun blocage ni aucune notification ne sont exécutés dans ce visuel. L’interface du visuel reste en français.
- Siège ou établissement
- Le pays du fournisseur ne détermine pas la résidence des données. Vérifiez séparément les régions d’hébergement, le contrat et les sous-traitants du service.
- Pays inconnu
- Un pays non renseigné reste à vérifier. La répartition porte sur les informations disponibles et leur fraîcheur ; elle ne couvre pas nécessairement tous les fournisseurs ou comptes.
- Liste de pays restreints
- Personnalisez la liste selon la politique de votre organisation. Le statut d’approbation d’une application reste distinct du pays de son fournisseur ; la liste ne prouve pas qu’un accès a été bloqué.
Les playbooks proposent des actions Notification et Webhook (POST JSON). Vérifiez le déclencheur et la destination disponibles avant de préparer votre intervention.
Examiner les actions des playbooksComplétez le pays par les permissions et les données concernées dans votre organisation.
Voir les permissions par département ou OUPréparez l’approbation dans votre contexte.
Le profil facilite la revue du fournisseur. Votre équipe confirme ensuite le besoin, les données concernées et les conditions d’utilisation.
Situer le service
Retrouvez son usage dans l’organisation, les comptes associés et les données susceptibles d’y être traitées.
Vérifier les documents
Examinez les preuves disponibles et demandez les éléments manquants au fournisseur lorsque la décision l’exige.
Documenter la décision
Consignez les vérifications à faire et les conditions à respecter. Revoyez la décision lorsque le service ou ses documents changent.
Le périmètre compte
Le profil fournisseur prépare la revue.
Les informations dépendent des sources accessibles, de leur fraîcheur et des documents disponibles. Un signal absent ne prouve pas l’absence de risque ; un signal détecté ne garantit pas la sécurité du service.
Le Trust Center présente les pratiques de sécurité de Sorvek. Cette page traite de la revue de vos fournisseurs SaaS et IA.
Pour les comptes professionnels concernés, la vérification de mots de passe faibles ou réutilisés dépend de l’extension Chromium et de l’option activée par votre organisation. La recherche dans les fuites connues est une option séparée ; un constat ne prouve pas qu’un compte est compromis.
Comprendre les options de l’extension