
Les permissions ont un périmètre.
Une connexion OAuth peut lire des informations ou agir sur un compte. Consultez les autorisations pour décider dans leur contexte.
Voir les permissions

Réunissez ce que vous savez de vos outils, de leurs comptes et de leurs accès. Puis choisissez une intervention dont vous pouvez suivre le résultat.
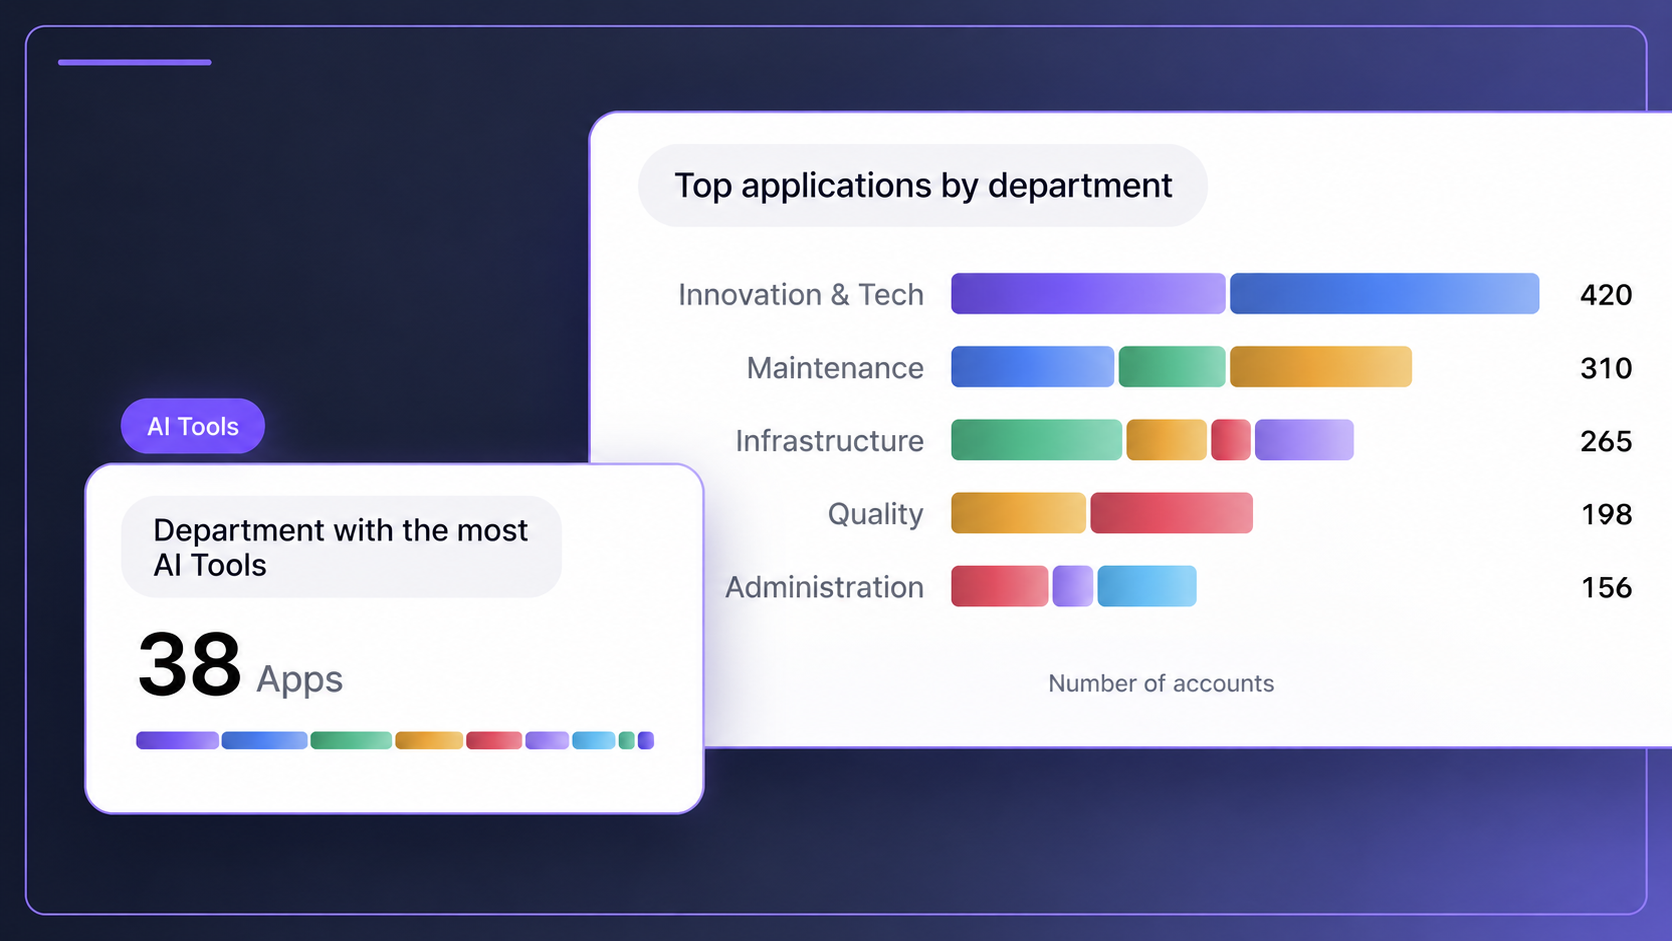
Qui l’utilise ? Dans quelle équipe ? L’inventaire par département remet l’application dans son contexte avant de la classer.
Rapprochez les comptes associés, les méthodes MFA enregistrées et l’état du risque dans le profil d’une personne.
Préparer un départ
Une connexion OAuth peut lire des informations ou agir sur un compte. Consultez les autorisations pour décider dans leur contexte.
Voir les permissionsRapprochez les applications et les comptes pour préparer la discussion sur les abonnements et les usages.
Préparer la revue des dépenses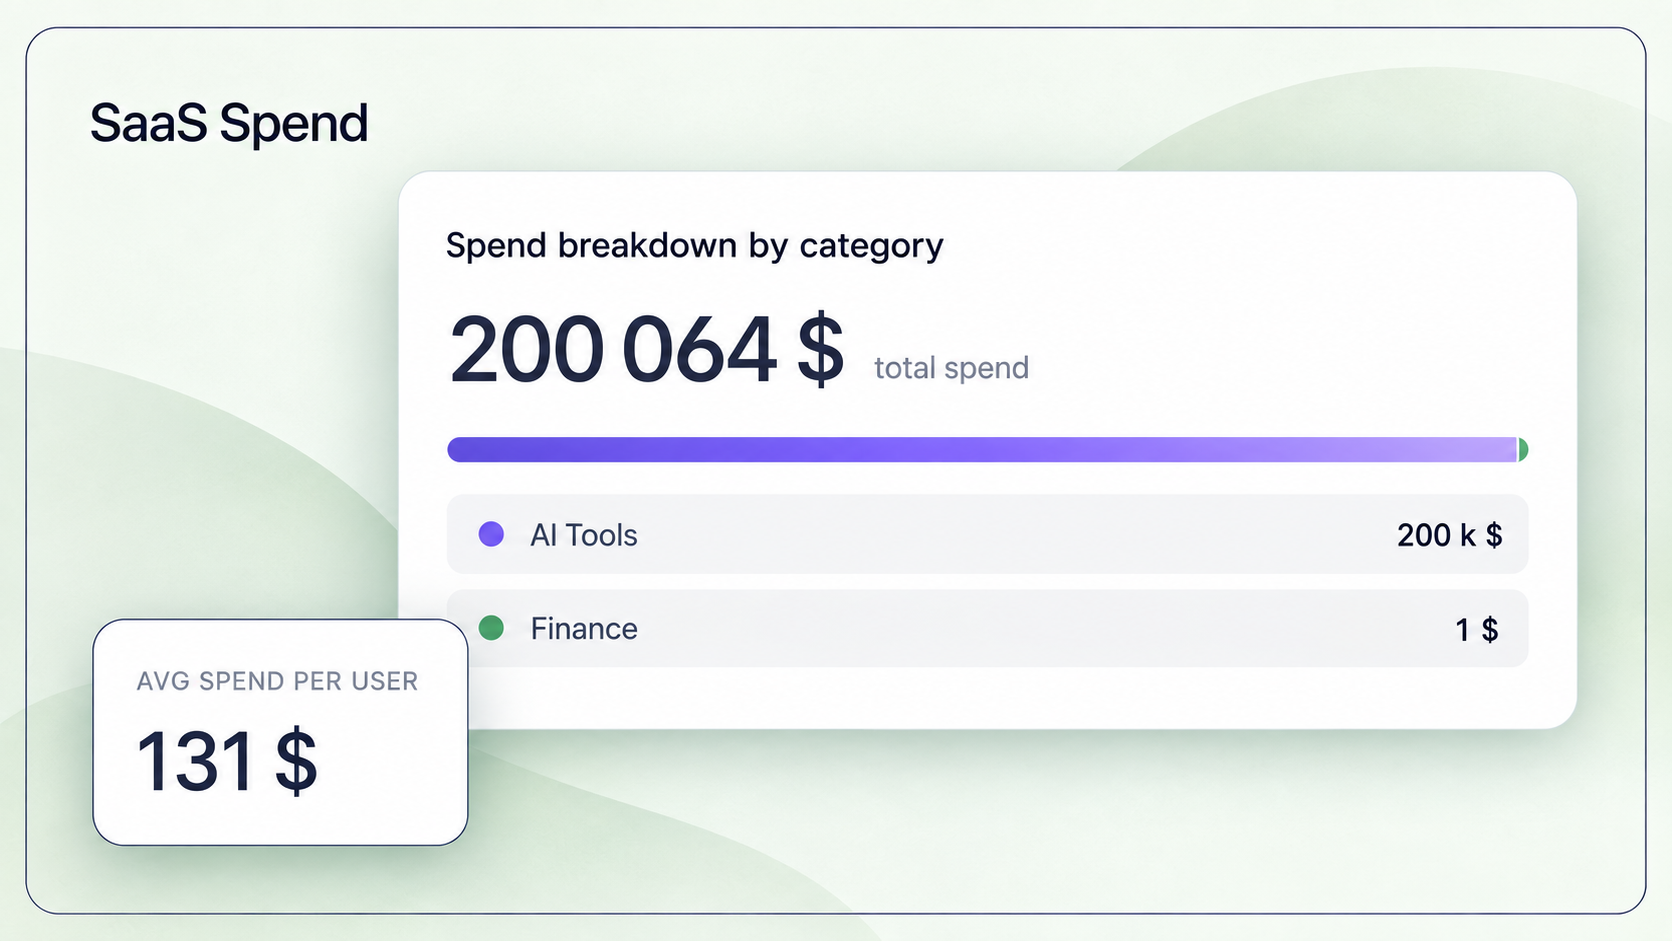
Reliez domaines, services externes et données disponibles pour examiner les observations et préparer vos priorités.
Explorer la surface d’attaqueExaminez les signaux de sécurité, les documents et les dépendances disponibles avant de décider dans votre contexte.
Examiner la sécurité fournisseursRetrouvez les constats de posture et les configurations associées. Choisissez les connecteurs correspondant à votre environnement réel.
Comprendre les contrôlesPrévisualisez une intervention, confirmez son périmètre et retrouvez son historique. Le contexte accompagne l’action.
Préparer un playbook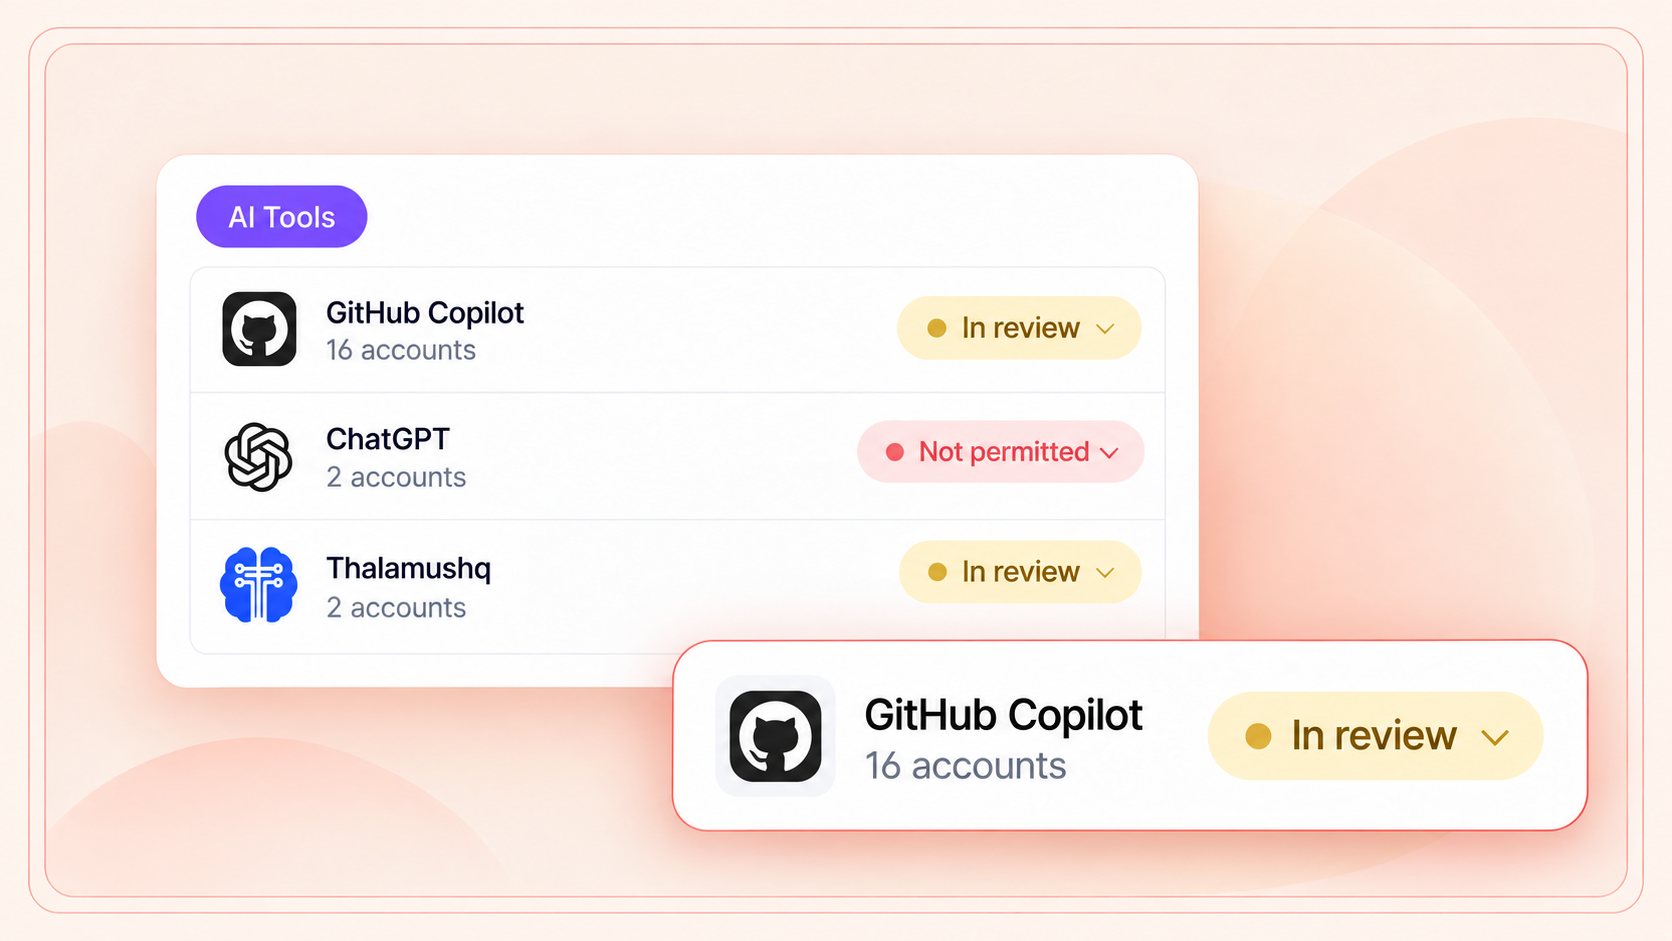
Les applications, les comptes, les accès.
Le point de départ de vos prochaines décisions.